Domain e-mobility-test.de kaufen?
Wir ziehen mit dem Projekt
e-mobility-test.de um.
Sind Sie am Kauf der Domain
e-mobility-test.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain e-mobility-test.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
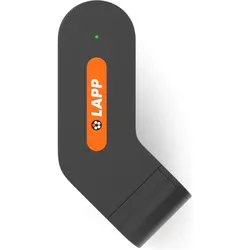
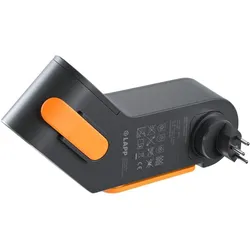
Lapp Mobility, Elektroauto Ladestation, Mobility Dock (Typ 2, 8 A, 1.80 kW)Der LAPP Mobility Dock ist die praktische Lösung, um Elektrofahrzeuge im Schweizer Raum auch ohne Ladestation, Ladesäule oder Wallbox mit Strom zu versorgen. Als Notladegerät ist er der perfekte Begleiter unterwegs, um Plug-in-Hybride (PHEV) und batterieelektrische Fahrzeuge (BEV) zu laden. Das LAPP Ladegerät ermöglicht einfaches, mobiles Laden über haushaltsübliche Schweizer Steckdosen (Stecker-Typ J) und ist ideal unterwegs oder auch in der heimischen Garage. Die Ladestation für Mode-3-Ladekabel lässt sich durch das kompakte Design von 255 mm x 135 mm x 114 mm platzsparend im Kofferraum verstauen. Das EV-Notladegerät ist ölbeständig und unterstützt eine Ladeleistung von bis zu 1,8 kW bei einer Nennspannung von 230 V. Die Betriebstemperatur liegt zwischen -25 °C und 45 °C. Ein integrierter Entriegelungshebel löst das angeschlossene Typ-2-Ladekabel nach dem Ladevorgang mit nur einem Handgriff. Eine ausklappbare Drehmomentstütze zum Abstützen an der Wand verringert das Gewicht des Docks und des Kabels auf die angeschlossene Steckdose. Das Gerät ist ausgestattet mit einer praktischen LED-Betriebsanzeige im Gehäuse und bietet besonders hohe Sicherheit durch Überstrom- und Überspannungsschutz sowie Temperaturüberwachung im Netzstecker und in der In-Kabel-Kontrollbox (ICCB).248,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Helos, Elektroauto Ladestation, E-Auto-Ladekabel (Typ 2, 16 A, 3.70 kW)Das Mode 2 E-Auto-Ladekabel von Helos ist eine zuverlässige Lösung für das Laden von Elektrofahrzeugen und Plug-in-Hybriden. Mit einer Ladeleistung von bis zu 3,7 kW und einer Stromstärke von 16 A bietet es eine effiziente Möglichkeit, Ihr Fahrzeug sowohl zu Hause als auch unterwegs aufzuladen. Die integrierte IC-CPD-Steuereinheit überwacht den Ladevorgang und sorgt für umfassenden Schutz vor Überlastung, Kurzschlüssen und Überhitzung. Das Kabel ist in verschiedenen Längen erhältlich und erfüllt hohe Sicherheitsstandards, darunter IP67-Schutz, was es besonders robust und langlebig macht. Mit einer mechanischen Lebensdauer von über 10.000 Steckzyklen ist es für den täglichen Einsatz bestens geeignet. Die umweltfreundlichen Materialien und die flammhemmenden Eigenschaften machen es zu einer verantwortungsbewussten Wahl für umweltbewusste Nutzer. - Integrierte IC-CPD-Steuereinheit für umfassenden Schutz - Robust mit IP67-Schutz für Langlebigkeit - Mechanische Lebensdauer von über 10.000 Steckzyklen - Flammhemmend und umweltfreundlich nach internationalen Standards.119,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dodson, Frederick E.: Energie-LevelEnergie-Level , Eine spektrale Reise durch die Bewusstseinsebenen , Polräder & Polradteile > Motoren & Motorteile , Erscheinungsjahr: 201109, Produktform: Kartoniert, Autoren: Dodson, Frederick E., Übersetzung: Fehn, Oliver, Seitenzahl/Blattzahl: 271, Keyword: Bewusstsein; Emotion; Emotionen; Erleuchtung; Parapsychologie; Psychologie; Realität; Spiritualität, Fachschema: Meditation, Fachkategorie: Körper und Geist: Meditation und Visualisierung, Thema: Optimieren, Warengruppe: HC/Esoterik, Fachkategorie: Körper und Geist: Gedanken & Methoden, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bohmeier, Joh., Verlag: Bohmeier, Joh., Verlag: Bohmeier, Johanna, Länge: 211, Breite: 149, Höhe: 20, Gewicht: 357, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Strietzel, Martin: Mobility GuideMobility Guide , Dieser Mobility Guide widmet sich dem Erhalt von Funktionalität, Beweglichkeit und physischer Gesundheit. Der Leser erhält Material an die Hand, um durch einen aktiven Lebensstil und ein tägliches, 15-minütiges Training seine Beweglichkeit und Gesundheit zu erhalten. In einem ersten Schritt erfährt der Leser anhand von neun Beweglichkeitstests, wo seine Bewegungskompetenzen und wo seine Schwachstellen liegen. Diese Screenings dienen dazu, Beweglichkeitsdefizite, Asymmetrien und Dysbalancen klar zu identifizieren. Anschließend wird nach einem Fünf-Zonen-Modell gezielt trainiert, um die vorhandenen Beweglichkeitsdefizite zu beseitigen. Für alle fünf Zonen (I Kopf/Hals/Nacken, II Schulter/Arm/Hand, III Wirbelsäule, IV Hüftgelenk/Gesäß, V Bein/Sprunggelenk/Zehen) gibt es zunächst eine Übersicht der Beschwerdebilder und allgemeiner Benefits, die durch das Mobilisieren dieser Zone zu erwarten sind. Eine Vielzahl von Übungen bildet das Tool für ein erfolgreiches, tägliches Training, mit dem Ziel, die eigene Bewegung zu verbessern, die festgestellten Restriktionen nachhaltig abzubauen und Körperwahrnehmung und Wohlbefinden zu maximieren. 76 Videos, die mittels QR-Codes abgerufen werden können, dienen als Anschauungsmaterial und unterstützen den Leser zusätzlich bei der Ausführung der Screenings und Übungen. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 20190916, Produktform: Kartoniert, Autoren: Strietzel, Martin~Walsberger, Florian, Seitenzahl/Blattzahl: 344, Abbildungen: ca. 200 Abbildungen, in Farbe, Keyword: Mobility; abnehmen; beweglichkeit; bewegung; fitnessgeräte; fitnessstudio; fitnesstraining; mobility konzept; mobility tool; mobility trainer; mobility training; mobilitätstraining, Fachschema: Sport / Training~Training (körperlich)~Bodyshaping~Bodywatching~Fitness~Trimmen (fit machen), Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 256, Breite: 195, Höhe: 22, Gewicht: 994, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lapp Mobility, Elektroauto Ladestation, Mobility Dock (Typ 2, 10 A, 2.30 kW)Die LAPP Mobility Dock stellt eine zuverlässige und robuste Ladelösung für die Schukosteckdose dar. Thermische Sensoren verhindern die Überlastung der Schukosteckdose. Die LAPP Mobility Dock ist damit die perfekte Lösung für den mobilen Einsatz sowie für den Notfall zu Hause.259,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lapp Mobility, Elektroauto Ladestation, Mobility Dock (Typ 2, 8 A, 1.80 kW)Der LAPP Mobility Dock ist die praktische Lösung, um Elektrofahrzeuge im Schweizer Raum auch ohne Ladestation, Ladesäule oder Wallbox mit Strom zu versorgen. Als Notladegerät ist er der perfekte Begleiter unterwegs, um Plug-in-Hybride (PHEV) und batterieelektrische Fahrzeuge (BEV) zu laden. Das LAPP Ladegerät ermöglicht einfaches, mobiles Laden über haushaltsübliche Schweizer Steckdosen (Stecker-Typ J) und ist ideal unterwegs oder auch in der heimischen Garage. Die Ladestation für Mode-3-Ladekabel lässt sich durch das kompakte Design von 255 mm x 135 mm x 114 mm platzsparend im Kofferraum verstauen. Das EV-Notladegerät ist ölbeständig und unterstützt eine Ladeleistung von bis zu 1,8 kW bei einer Nennspannung von 230 V. Die Betriebstemperatur liegt zwischen -25 °C und 45 °C. Ein integrierter Entriegelungshebel löst das angeschlossene Typ-2-Ladekabel nach dem Ladevorgang mit nur einem Handgriff. Eine ausklappbare Drehmomentstütze zum Abstützen an der Wand verringert das Gewicht des Docks und des Kabels auf die angeschlossene Steckdose. Das Gerät ist ausgestattet mit einer praktischen LED-Betriebsanzeige im Gehäuse und bietet besonders hohe Sicherheit durch Überstrom- und Überspannungsschutz sowie Temperaturüberwachung im Netzstecker und in der In-Kabel-Kontrollbox (ICCB).248,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Helos, Elektroauto Ladestation, E-Auto-Ladekabel (Typ 2, 16 A, 3.70 kW)Das Mode 2 E-Auto-Ladekabel von Helos ist eine zuverlässige Lösung für das Laden von Elektrofahrzeugen und Plug-in-Hybriden. Mit einer Ladeleistung von bis zu 3,7 kW und einer Stromstärke von 16 A bietet es eine effiziente Möglichkeit, Ihr Fahrzeug sowohl zu Hause als auch unterwegs aufzuladen. Die integrierte IC-CPD-Steuereinheit überwacht den Ladevorgang und sorgt für umfassenden Schutz vor Überlastung, Kurzschlüssen und Überhitzung. Das Kabel ist in verschiedenen Längen erhältlich und erfüllt hohe Sicherheitsstandards, darunter IP67-Schutz, was es besonders robust und langlebig macht. Mit einer mechanischen Lebensdauer von über 10.000 Steckzyklen ist es für den täglichen Einsatz bestens geeignet. Die umweltfreundlichen Materialien und die flammhemmenden Eigenschaften machen es zu einer verantwortungsbewussten Wahl für umweltbewusste Nutzer. - Integrierte IC-CPD-Steuereinheit für umfassenden Schutz - Robust mit IP67-Schutz für Langlebigkeit - Mechanische Lebensdauer von über 10.000 Steckzyklen - Flammhemmend und umweltfreundlich nach internationalen Standards.119,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Dodson, Frederick E.: Energie-LevelEnergie-Level , Eine spektrale Reise durch die Bewusstseinsebenen , Polräder & Polradteile > Motoren & Motorteile , Erscheinungsjahr: 201109, Produktform: Kartoniert, Autoren: Dodson, Frederick E., Übersetzung: Fehn, Oliver, Seitenzahl/Blattzahl: 271, Keyword: Bewusstsein; Emotion; Emotionen; Erleuchtung; Parapsychologie; Psychologie; Realität; Spiritualität, Fachschema: Meditation, Fachkategorie: Körper und Geist: Meditation und Visualisierung, Thema: Optimieren, Warengruppe: HC/Esoterik, Fachkategorie: Körper und Geist: Gedanken & Methoden, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bohmeier, Joh., Verlag: Bohmeier, Joh., Verlag: Bohmeier, Johanna, Länge: 211, Breite: 149, Höhe: 20, Gewicht: 357, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Strietzel, Martin: Mobility GuideMobility Guide , Dieser Mobility Guide widmet sich dem Erhalt von Funktionalität, Beweglichkeit und physischer Gesundheit. Der Leser erhält Material an die Hand, um durch einen aktiven Lebensstil und ein tägliches, 15-minütiges Training seine Beweglichkeit und Gesundheit zu erhalten. In einem ersten Schritt erfährt der Leser anhand von neun Beweglichkeitstests, wo seine Bewegungskompetenzen und wo seine Schwachstellen liegen. Diese Screenings dienen dazu, Beweglichkeitsdefizite, Asymmetrien und Dysbalancen klar zu identifizieren. Anschließend wird nach einem Fünf-Zonen-Modell gezielt trainiert, um die vorhandenen Beweglichkeitsdefizite zu beseitigen. Für alle fünf Zonen (I Kopf/Hals/Nacken, II Schulter/Arm/Hand, III Wirbelsäule, IV Hüftgelenk/Gesäß, V Bein/Sprunggelenk/Zehen) gibt es zunächst eine Übersicht der Beschwerdebilder und allgemeiner Benefits, die durch das Mobilisieren dieser Zone zu erwarten sind. Eine Vielzahl von Übungen bildet das Tool für ein erfolgreiches, tägliches Training, mit dem Ziel, die eigene Bewegung zu verbessern, die festgestellten Restriktionen nachhaltig abzubauen und Körperwahrnehmung und Wohlbefinden zu maximieren. 76 Videos, die mittels QR-Codes abgerufen werden können, dienen als Anschauungsmaterial und unterstützen den Leser zusätzlich bei der Ausführung der Screenings und Übungen. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 20190916, Produktform: Kartoniert, Autoren: Strietzel, Martin~Walsberger, Florian, Seitenzahl/Blattzahl: 344, Abbildungen: ca. 200 Abbildungen, in Farbe, Keyword: Mobility; abnehmen; beweglichkeit; bewegung; fitnessgeräte; fitnessstudio; fitnesstraining; mobility konzept; mobility tool; mobility trainer; mobility training; mobilitätstraining, Fachschema: Sport / Training~Training (körperlich)~Bodyshaping~Bodywatching~Fitness~Trimmen (fit machen), Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 256, Breite: 195, Höhe: 22, Gewicht: 994, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.